System hijack!
Cuadro de Mando de Amenazas
Cuadro de mando de amenazas EnigmaSoft
EnigmaSoft Threat Scorecards son informes de evaluación de diferentes amenazas de malware que nuestro equipo de investigación ha recopilado y analizado. Los cuadros de mando de amenazas de EnigmaSoft evalúan y clasifican las amenazas utilizando varias métricas que incluyen factores de riesgo reales y potenciales, tendencias, frecuencia, prevalencia y persistencia. Los cuadros de mando de amenazas de EnigmaSoft se actualizan regularmente en función de nuestros datos y métricas de investigación y son útiles para una amplia gama de usuarios de computadoras, desde usuarios finales que buscan soluciones para eliminar malware de sus sistemas hasta expertos en seguridad que analizan amenazas.
EnigmaSoft Threat Scorecards muestra una variedad de información útil, que incluye:
Clasificación de popularidad: La posición que ocupa una amenaza específica en la base de datos de amenazas de EnigmaSoft.
Nivel de severidad: El nivel de severidad determinado de un objeto, representado numéricamente, basado en nuestro proceso de modelado de riesgo e investigación, como se explica en nuestros Criterios de evaluación de amenazas .
Computadoras infectadas: la cantidad de casos confirmados y sospechosos de una amenaza particular detectada en computadoras infectadas según lo informado por SpyHunter.
Consulte también Criterios de evaluación de amenazas .
| Nivel de amenaza: | 90 % (Elevado) |
| Computadoras infectadas: | 0 |
| Visto por primera vez: | July 24, 2009 |
| SO(s) afectados: | Windows |
La advertencia 'System hijack!' es un mensaje falso mostrado en el equipo infectado por el software fraudulento llamado XP Antispyware 2010. La falsa advertencia 'System hijack!' aparece en la barra de tareas de Windows y muestra un mensaje diciendo que el sistema está infectado y que necesita una solución en forma de software fraudulento. Si se muestra en su PC, no crea en la falsa advertencia 'System hijack!' y escanee su PC en busca de malware.
Tabla de contenido
Alias
15 proveedores de seguridad marcaron este archivo como malicioso.
| Proveedor de antivirus | Detección |
|---|---|
| Sunbelt | BehavesLike.Win32.Malware (v) |
| Sophos | Sus/Behav-1021 |
| Panda | Trj/CI.A |
| McAfee-GW-Edition | Heuristic.BehavesLike.Win32.Downloader.A |
| McAfee | Suspect-02!51FDB6F5CFD6 |
| BitDefender | Generic.Malware.SFMg.6A9CD88F |
| TrendMicro | TROJ_DNSCHANG.GH |
| Symantec | Trojan.Zlob |
| Sophos | Mal/Generic-A |
| Panda | Trj/DNSChanger.NY |
| NOD32 | Win32/TrojanDownloader.Agent.OAW |
| McAfee-GW-Edition | Trojan.Spy.Agent.dcp.1 |
| McAfee | FakeAlert-D.dldr |
| Ikarus | Trojan.Win32.DNSChanger |
| Fortinet | Heuri.D!tr.dldr |
SpyHunter detecta y elimina System hijack!
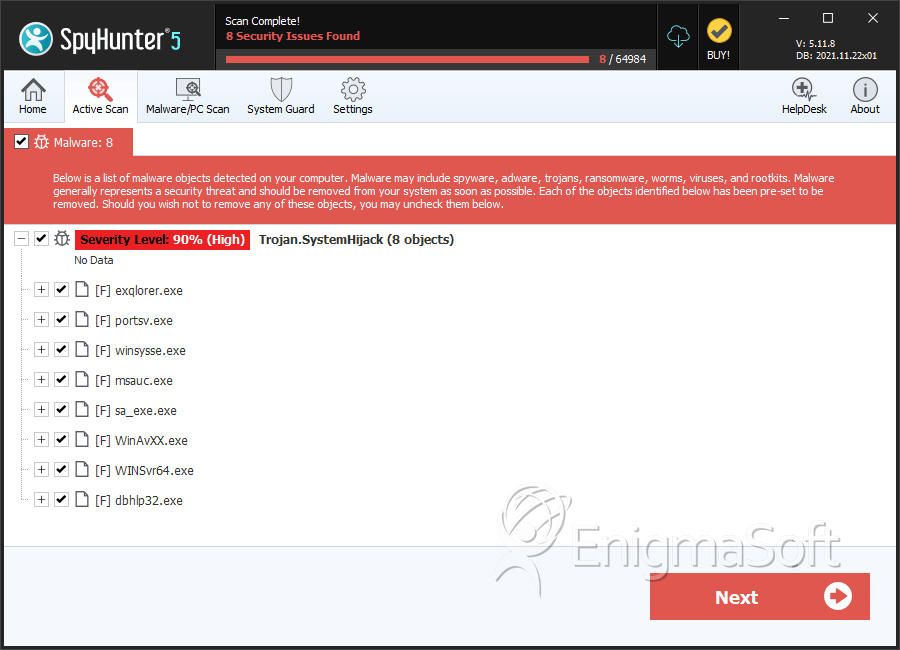
Detalles del Sistema de Archivos
| # | Nombre | MD5 |
Detecciones
Detecciones: la cantidad de casos confirmados y sospechosos de una amenaza particular detectada en computadoras infectadas según lo informado por SpyHunter.
|
|---|---|---|---|
| 1. | exqlorer.exe | 51fdb6f5cfd621e031f930588a49218d | 0 |
| 2. | portsv.exe | 1475039797dc40bd2d7f10ac7ac3187f | 0 |
| 3. | winsysse.exe | db5987e5705c595b8636297a0dbad864 | 0 |
| 4. | msauc.exe | 831f67dd7419482811737da8a2867423 | 0 |
| 5. | sa_exe.exe | 906a8b50c8b0be2a914fedbb10ce6d90 | 0 |
| 6. | WinAvXX.exe | 1ef1058dfb0a196270f3d3ac45d7afce | 0 |
| 7. | dbhlp32.exe | 0fee31a4d5a306f99e4c3200a5627868 | 0 |
| 8. | huifitc.exe | b51530cc316b1a0ce24f4f9627a0083e | 0 |
| 9. | anistio.exE | ee54bde18ce2aab9ffc6ca91ee0ab91c | 0 |
| 10. | WINSvr64.exe | 8f206fc7911654c972195236fe3855cf | 0 |
| 11. | regsv.exe | 28cfa16ce39187fbef8163e32dc52834 | 0 |
| 12. | netcomms.exe | 581e38c2dda4546ed6ce9fcc12b65e7e | 0 |
| 13. | nsysrunex.exe | 7df180908d31265bd158efa0c778b0f0 | 0 |
| 14. | daudi.exe | 5a6f0ca8e39dce64b366c220d01cce7d | 0 |
| 15. | mciservice.exe | 16452b5329a97431e62a26f1a298d005 | 0 |


